Les protagonistes
Touchez un nom pour voir sa fiche.
Maileva · plateforme d’envoi de courriers, groupe La Poste
Filiale de Docaposte qui imprime et poste les courriers de « plusieurs milliers » d’organisations (180 millions de documents en 2024, selon son site). Elle a arrêté ses services le 23 septembre 2026, notifié la CNIL, porté plainte, et reconnu en novembre le « vol » des données de 22 millions de personnes.
Les entreprises clientes · « plusieurs milliers », selon Maileva
Organisations qui confient leurs envois à Maileva ; chacune reste responsable de ses destinataires et juge s’il faut les prévenir. Six ont publié un avis connu.
- Flandre Opale Habitat, bailleur social des Hauts-de-France, avis du 3 novembre
- Santé au travail en Cornouaille, service de santé au travail, Quimper, avis du 9 octobre
- Inovie, groupe de laboratoires d’analyses médicales, avis du 2 novembre
- Altéal, bailleur social d’Occitanie, communication du 9 novembre
- Izilo, réseau de transports de Lorient Agglomération
22 millions de destinataires · personnes qui ont reçu ces courriers
Personnes qui ont reçu un courrier d’un client de Maileva, sans avoir choisi Maileva : prénom, nom et adresse volés, selon Maileva ; la base les reliait aussi à leur expéditeur, selon une fiche interne rapportée par FrenchBreaches ; pour des patients de l’hôpital Foch, le contenu de relances a pu être consulté.
Autour d’eux
Auteur inconnu · auteur de l’intrusion, non identifié
Non identifié ; personne n’a revendiqué l’attaque ni mis les données en vente, selon les sites spécialisés. Selon la fiche interne du 5 octobre 2026 rapportée par FrenchBreaches, il a exploité « une faille applicative ».
Docaposte · filiale numérique du groupe La Poste
Maison mère de Maileva. Son délégué à la protection des données a établi le 5 octobre 2026 une fiche sur la violation, non publique, connue par FrenchBreaches.
La Poste · groupe public, maison mère de Docaposte
Société anonyme détenue à 66 % par la Caisse des dépôts et à 34 % par l’État. Elle a transmis à l’AFP, le 14 novembre 2026, la déclaration de Maileva annonçant 22 millions de personnes touchées.
Hôpital Foch · hôpital de Suresnes
Il a appris le 28 octobre 2026 que le contenu de ses relances du 9 au 23 septembre avait pu être consulté (numéro de facture, date des soins, montant), a notifié la CNIL et prévenu ses patients.
Kiwee.care · société de recouvrement de créances médicales
Elle travaille avec Maileva depuis juin 2026 et se dit sous-traitante des établissements de santé, responsables du traitement.
CNIL · autorité de protection des données
La Commission nationale de l’informatique et des libertés a reçu la notification initiale de Maileva le 23 septembre 2026 à 18 h. Elle peut exiger que les personnes soient prévenues et sanctionner ; aucune procédure visant Maileva n’est publique.
Parquet de Paris · section cybercriminalité
Il a confié l’enquête à la brigade de lutte contre la cybercriminalité, pour « atteinte à un système de traitement automatisé de données », confirmé le 15 novembre 2026.
Sites spécialisés · ont révélé l’incident, puis le chiffre
Sites indépendants consacrés aux fuites de données, qui ont révélé l’incident le 24 septembre 2026, puis le chiffre de 22 millions (9 octobre) et la confirmation écrite de Maileva (13 novembre).
- FrenchBreaches, seule source publique sur la fiche du 5 octobre
- Cyberattaque.org, a obtenu la réponse écrite de Maileva et de Kiwee.care
Spécialistes de la cybersécurité
Spécialistes de la cybersécurité cités par franceinfo sur les risques du fichier.
- Antoine Hautin, dirigeant d’Almond, entreprise de cybersécurité
- Benoît Grünemwald, expert d’Eset, éditeur de logiciels de sécurité
ANSSI · agence nationale de cybersécurité
L’Agence nationale de la sécurité des systèmes d’information recevrait les notifications d’incidents et pourrait sanctionner si la loi qui transpose la directive NIS 2 est adoptée et si Maileva entre dans son champ.

Chronologie
De l’intrusion de septembre à l’annonce du 14 novembre
Le temps se lit de haut en bas, une ligne par date, sans échelle ; les périodes de deux semaines ou plus sans événement sont signalées. Quatre colonnes : l’intrusion, les communications de Maileva et du groupe La Poste, les avis des clients, les précédents et le droit ; les jalons sont encadrés ; la dernière date est une échéance à venir. Cliquer sur un événement pour le lire en entier avec sa source.
Les événements dans l’ordre, chacun avec son type. Quatre types d’événements : l’intrusion, les communications de Maileva et du groupe La Poste, les avis des clients, les précédents et le droit ; les jalons sont encadrés ; la dernière date est une échéance à venir. Toucher un événement pour le lire en entier.
Précédents et droit7 février 2024Viamedis et Almerys : la CNIL alerte
Dans une autre affaire, chez deux prestataires des mutuelles (plus de 33 millions de personnes), la CNIL rappelle publiquement que chaque mutuelle doit prévenir ses assurés.
CNIL
L’intrusion9 septembre 2026Premières activités suspectes
Premières activités suspectes sur le système de Maileva, selon la fiche interne du 5 octobre.
FrenchBreaches, d’après la fiche de Docaposte
L’intrusion16 et 17 septembre 2026Détection de l’incident
Maileva détecte l’incident, le 17 « pour certains environnements clients », sans que la fiche, selon FrenchBreaches, dise ce qui a été détecté.
FrenchBreaches, d’après la fiche de Docaposte
L’intrusion23 septembre 2026, 7 hMaileva arrête tous ses services
La plateforme suspend l’ensemble de ses services par précaution.
Solutions numériques ; fiche de Docaposte
Communications23 septembre 2026, 18 hNotification initiale à la CNIL
Maileva notifie à la CNIL, « en qualité de responsable de traitement », une déclaration initiale.
Courriel de Maileva aux clients, capture de Bonjour la fuite
Communications24 septembre 2026Révélation par deux sites spécialisés
Cyberattaque.org et FrenchBreaches révèlent l’incident ; Maileva parle alors de tentatives de détourner des comptes, sans fuite de données.
Cyberattaque.org (copie d’archive) ; Solutions numériques
L’intrusion28 et 29 septembre 2026Reprise des services
Reprise progressive le 28 ; le 29, Docaposte dit les services « de nouveau pleinement opérationnels ».
Fiche de Docaposte ; Solutions numériques
Communications5 octobre 2026Fiche interne : 22 millions de personnes
Fiche interne de Docaposte, selon FrenchBreaches : faille applicative, 22 millions de personnes.
FrenchBreaches, d’après la fiche
CommunicationsDébut octobre 2026Violation notifiée aux clients
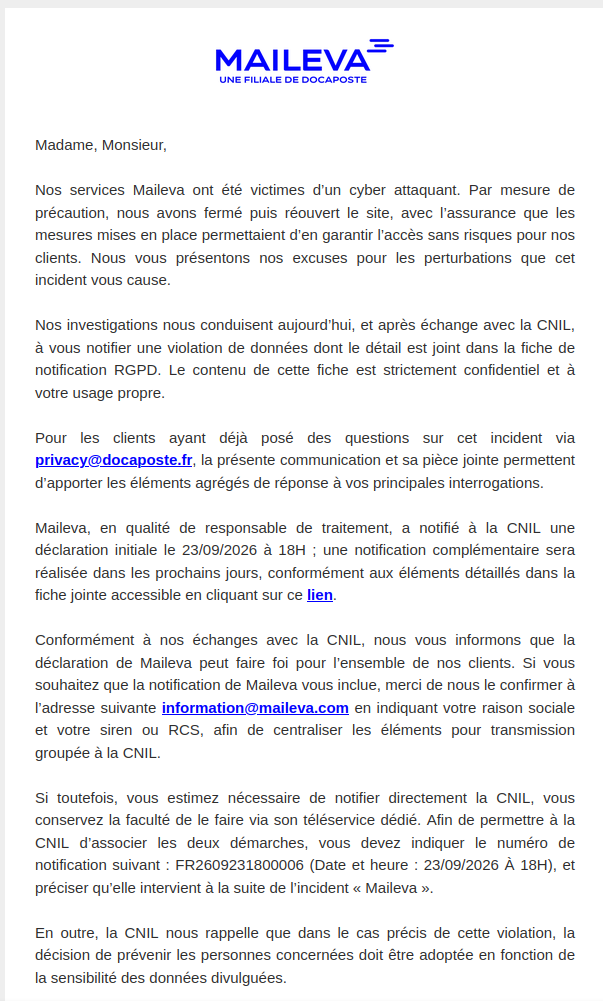
Maileva écrit à ses clients qu’elle leur notifie « une violation de données » ; capture publiée le 6 octobre.
Bonjour la fuite
Les clients9 octobre 2026Premier avis de client, chiffre publié
Avis de la Santé au travail en Cornouaille ; FrenchBreaches publie le chiffre de 22 millions.
Santé au travail en Cornouaille ; FrenchBreaches
Les clients28 octobre 2026Relances de Foch peut-être consultées
L’hôpital Foch apprend que le contenu de ses relances du 9 au 23 septembre a pu être consulté.
Hôpital Foch
Les clients2 et 3 novembre 2026Avis d’Inovie et de Flandre Opale Habitat
Un groupe de laboratoires et un bailleur social préviennent ; le bailleur parle de courriers des dix dernières années.
Fuites Infos ; Flandre Opale Habitat
Les clientsDébut novembre 2026L’hôpital Foch prévient ses patients
Avis aux patients, publié le 6 novembre selon Cyberattaque.org.
Hôpital Foch ; Cyberattaque.org
Précédents et droit10 novembre 2026Loi Résilience : fin de l’examen
L’Assemblée achève l’examen en séance du projet de loi qui transpose la directive NIS 2 ; vote solennel fixé au 17 novembre.
Leto
Communications12 novembre 2026 au plus tardMaileva reconnaît un « vol »
Réponse écrite de Maileva à Cyberattaque.org : 22 millions de personnes, « plusieurs milliers » d’entreprises clientes ; publiée le 13 au matin.
Cyberattaque.org
Communications14 novembre 2026La Poste confirme à l’AFP
Déclaration de la direction de Maileva transmise par La Poste à l’AFP ; dépêche publiée à 22 h 46.
AFP
Communications15 novembre 2026Le parquet confirme l’enquête
Le parquet de Paris confirme la saisine de la brigade de lutte contre la cybercriminalité.
franceinfo, d’après l’AFP
Précédents et droit17 novembre 2026 (prévu)Vote de la loi Résilience
Vote solennel prévu à l’Assemblée, avant une commission mixte paritaire avec le Sénat.
Leto

01 De la panne de septembre à la reconnaissance d’un vol : deux mois pour connaître l’ampleur
Mi-septembre 2026, quelqu’un s’est introduit dans les ordinateurs de Maileva, l’entreprise du groupe La Poste qui imprime et poste les courriers de milliers d’organisations. Le 23 septembre, Maileva a tout arrêté. Il a fallu près de deux mois pour que le public apprenne, par étapes, ce qui avait été pris : d’abord des « tentatives » de détourner des comptes, puis une « violation de données » notifiée aux clients, enfin, en novembre, le « vol » du nom et de l’adresse de 22 millions de personnes.
Maileva, l’imprimeur et le postier des entreprises
Une entreprise qui envoie chaque mois des milliers de bulletins de paie, de factures ou de recommandés peut déposer ses fichiers sur une plateforme en ligne, qui se charge du reste. C’est le métier de Maileva : « impression, mise sous pli, affranchissement et remise à la Poste le jour-même », selon sa présentation sur le site de la Banque des Territoires. Elle dit sur son site avoir envoyé 180 millions de documents en 2024, selon l’AFP.
Maileva est une filiale de Docaposte, la branche numérique du groupe La Poste. La Poste elle-même est une société anonyme dont le capital est « intégralement public » : la Caisse des dépôts en détient 66 % et l’État 34 % (La Poste).
Ses clients sont aussi des administrations, dont la Ville de Paris et Toulouse Métropole, selon les marchés publics (commande publique).
23 septembre : la plateforme s’arrête
Le mercredi 23 septembre 2026, à 7 h, Maileva suspend tous ses services. Le lendemain, deux sites indépendants consacrés aux fuites de données, Cyberattaque.org et FrenchBreaches, révèlent l’incident à partir d’un message adressé aux clients. Maileva y parle de « tentatives d’accès non autorisé par un cyber criminel afin de procéder à l’envoi illégitime de courriers » ; elle a bloqué les comptes concernés et porté plainte (Solutions numériques).
Ce n’était pas encore une fuite : selon l’article d’origine de Cyberattaque.org, copie archivée, Maileva « ne fait état dans cette communication d’aucune extraction de base clients ou fuite de données personnelles ».
Le 29 septembre, Docaposte annonce les services « de nouveau pleinement opérationnels » et ajoute qu’« à ce stade, les investigations n’ont pas apporté de nouveaux éléments » (Solutions numériques).
Début octobre : une « violation de données » notifiée aux clients
Le 6 octobre, le site Bonjour la fuite publie la capture d’un courriel de Maileva à ses clients, dont la date d’envoi n’est pas visible (capture). Son authenticité ne peut pas être vérifiée de façon indépendante, mais ce qu’il dit concorde avec les avis publiés ensuite par les clients.
Maileva y écrit que ses investigations la conduisent, « après échange avec la CNIL, à vous notifier une violation de données ». Elle précise qu’elle a notifié à la CNIL, l’autorité française de protection des données, « une déclaration initiale le 23/09/2026 à 18H », c’est-à-dire le soir même de l’arrêt, et qu’elle l’a fait « en qualité de responsable de traitement », c’est-à-dire pour des données dont elle décide elle-même l’usage, et qu’une notification complémentaire suivra. Elle rapporte enfin ce que la CNIL lui a rappelé : la décision de prévenir les personnes concernées « doit être adoptée en fonction de la sensibilité des données divulguées ». La liste des données figure dans une pièce jointe dite « strictement confidentielle ».
La fiche du 5 octobre, connue par un site spécialisé
Le contenu de cette pièce, le public l’a appris par FrenchBreaches. Le 9 octobre, le site dit avoir consulté une fiche « établie le 5 octobre 2026 par le délégué à la protection des données de Docaposte » et communiquée aux clients (FrenchBreaches). Cette fiche n’est pas publique : ce qu’elle contient s’attribue à FrenchBreaches. Selon le site :
- un « acteur malveillant externe » a obtenu un accès au système de production de Maileva « en exploitant une faille applicative » ;
- les premières activités suspectes datent du 9 septembre ; « l’attaque a été détectée les 16 et 17 septembre », le 17 « pour certains environnements clients » ; la fiche, telle que FrenchBreaches la cite, ne dit pas ce qui a été détecté ces jours-là ;
- la base atteinte, qui sert à suivre les courriers, contient 39 millions de références d’envois ; une fois retirés les envois multiples à une même personne, Maileva estime à 22 millions le nombre de personnes concernées, et les données peuvent remonter jusqu’à dix ans « selon les contrats souscrits » ;
- une seconde fuite touche le logiciel de facturation de Maileva, avec les coordonnées bancaires (IBAN) des entreprises clientes ;
- le 5 octobre, rien ne confirmait que le contenu des courriers ait été consulté ou copié, et les investigations se poursuivaient.
La notification à la CNIL, l’arrêt, la reprise et le chiffre se recoupent avec d’autres sources ; les dates des 9, 16 et 17 septembre, la « faille applicative » et les 39 millions de références ne sont confirmées par aucune source de l’entreprise.
Une faille dans un logiciel, quatorze jours d’accès possible
Selon la fiche rapportée par FrenchBreaches, l’intrus a exploité « une faille applicative », c’est-à-dire un défaut dans un logiciel de la plateforme. Rien n’est public sur cette faille ; Foch écrit seulement que « Maileva a corrigé la faille ».
Les dates de la fiche donnent sept jours entre les premières activités suspectes (9 septembre) et la détection (16 septembre), puis sept jours entre la détection et l’arrêt (23 septembre) : quatorze jours pendant lesquels l’intrus a pu agir. Aucune source n’explique les sept jours entre la détection et l’arrêt général ; le message du 24 septembre parle de comptes bloqués « dès la détection de l’activité suspecte ».
Sept jours pour détecter soi-même une intrusion, c’est dans la norme. Mandiant, société de réponse aux incidents du groupe Google, compte environ neuf jours en médiane en 2025 quand l’organisation repère elle-même l’intrus, et 25 jours quand elle l’apprend d’un tiers (Help Net Security, d’après M-Trends 2026).
Les clients préviennent, un par un
À partir du 9 octobre, des clients de Maileva publient des avis pour leurs propres destinataires. Le premier trouvé vient de la Santé au travail en Cornouaille, service de médecine du travail de Quimper (Santé au travail en Cornouaille). Suivent un groupe de laboratoires d’analyses médicales, Inovie, le 2 novembre (Fuites Infos), un bailleur social des Hauts-de-France, Flandre Opale Habitat, le 3 novembre (Flandre Opale Habitat), l’hôpital Foch de Suresnes début novembre (hôpital Foch), et un bailleur d’Occitanie, Altéal, le 9 novembre, selon Cyberattaque.org.
L’un de ces avis change la nature de l’affaire. L’hôpital Foch écrit : « Le 28 octobre 2026, nous avons appris que le contenu de ces courriers avait pu être consulté. » Il s’agit de ses relances de paiement.
Novembre : Maileva parle de « vol », La Poste confirme, le parquet enquête
Cyberattaque.org, qui dit avoir interrogé Maileva sur le nombre de personnes concernées, publie sa réponse écrite dans un article mis à jour le 12 novembre à 23 h 04 et mis en ligne le 13 au matin : « 22 millions de personnes sont concernées par le vol de leurs données d’identification : prénom, nom, adresse postale. Plusieurs milliers d’entreprises clientes de Maileva sont concernées par cet incident. » (Cyberattaque.org). C’est la première fois qu’une source de l’entreprise emploie le mot « vol ».
Le samedi 14 novembre, La Poste transmet à l’AFP une déclaration de la direction de Maileva. La dépêche, publiée à 22 h 46, rapporte une cyberattaque « mi-septembre », qui « a conduit au vol des coordonnées de 22 millions de personnes », « destinataires des entreprises clientes de Maileva » ; les coordonnées bancaires « ne sont pas concernées », et « toutes les entreprises concernées ont été informées de l’incident » (AFP). L’AFP écrit que cette déclaration confirme les informations de FrenchBreaches et de Cyberattaque.org.
Le 15 novembre, le parquet de Paris a confirmé à l’AFP avoir confié l’enquête à la brigade de lutte contre la cybercriminalité, pour « atteinte à un système de traitement automatisé de données » (franceinfo). Le Code pénal punit cette intrusion de trois ans de prison et 100 000 euros d’amende, davantage si des données ont été modifiées (article 323-1). On ne connaît ni l’auteur ni la date d’ouverture de l’enquête. Personne n’a revendiqué l’attaque, et aucun des sites spécialisés qui surveillent les forums de revente n’y a signalé ces données à vendre.
02 Qui doit prévenir qui quand des données fuient chez un prestataire
Avant de voir ce qui a été pris et qui doit prévenir, il faut connaître les règles du règlement européen sur la protection des données, le RGPD ; on peut passer ce chapitre si on les connaît. Elles tiennent en une idée : celui qui décide d’envoyer les courriers répond des données, celui qui les envoie pour lui doit le prévenir. Et prévenir les personnes n’est obligatoire que si le risque pour elles est « élevé », ce qui dépend de la nature des données.
Celui qui décide, celui qui exécute
Le RGPD distingue deux rôles. Le responsable du traitement décide pourquoi et comment des données sont utilisées : l’hôpital qui décide d’envoyer des relances à ses patients. Le sous-traitant les traite pour son compte, sur ses instructions : l’entreprise qui imprime et poste ces relances.
Quand des données fuient chez un sous-traitant, celui-ci doit prévenir son client « dans les meilleurs délais après en avoir pris connaissance », et l’aider à remplir ses propres obligations (RGPD, articles 28 et 33). C’est le client, responsable du traitement, qui doit ensuite prévenir l’autorité et, s’il le faut, les personnes.
Un même prestataire peut tenir les deux rôles. Il est sous-traitant pour les données de ses clients, mais responsable pour celles qu’il traite pour lui-même, comme les comptes de ses utilisateurs ou sa facturation. La CNIL décrit ce cas : un sous-traitant qui « doit aider ses clients concernés par la violation à effectuer leur notification » et « doit également faire une notification pour lui-même » (CNIL).
Prévenir la CNIL : 72 heures après avoir « pris connaissance »
Le responsable du traitement notifie la fuite à l’autorité, en France la Commission nationale de l’informatique et des libertés (CNIL), « dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance ». Au-delà, la notification doit donner « les motifs du retard » (article 33).
Le délai ne court pas du premier signe d’une intrusion. Le Comité européen de la protection des données, qui réunit les autorités européennes, le fait partir du moment où l’on a « un degré raisonnable de certitude » qu’un incident a touché des données personnelles. Après avoir repéré un incident, l’entreprise peut mener « une courte période d’enquête », pendant laquelle elle n’est pas réputée savoir ; elle peut aussi notifier par étapes (lignes directrices 9/2022).
Prévenir les personnes : seulement si le risque est « élevé »
Le responsable du traitement prévient les personnes elles-mêmes « dans les meilleurs délais » lorsque la fuite est « susceptible d’engendrer un risque élevé » pour leurs droits et libertés (article 34). C’est lui qui juge ce risque, d’après la nature des données et ce qu’on peut en faire. Il en est dispensé si les données étaient chiffrées, si des mesures prises ensuite écartent le risque, ou si prévenir chacun demanderait des « efforts disproportionnés » ; il fait alors plutôt « une communication publique ». La CNIL peut « exiger » qu’il prévienne les personnes s’il ne l’a pas fait (RGPD, article 34).
Aucun texte n’oblige un sous-traitant à prévenir lui-même les personnes dont il traite les données pour ses clients, ni à annoncer au public le nombre total de personnes touchées.
Une donnée de santé peut se déduire d’un expéditeur
Un nom et une adresse, seuls, ne sont pas des données sensibles. Mais le RGPD définit les « données concernant la santé » comme celles qui « révèlent des informations sur l’état de santé » d’une personne, « y compris la prestation de services de soins de santé » (RGPD, article 4), et leur réserve un régime de protection renforcé (article 9).
La Cour de justice de l’Union européenne a jugé en 2022 qu’une donnée qui permet de deviner une information sensible n’échappe pas à ce régime. Elle vise les informations sensibles révélées « au terme d’une opération intellectuelle de déduction ou de recoupement » (arrêt OT, C-184/20). Appliquer ce raisonnement à une adresse liée à un hôpital est une analogie, qu’aucune autorité n’a faite pour Maileva ; l’hôpital Foch la fait lui-même, en jugeant « sensible » pour ses patients le fait d’avoir été soignés chez lui.
Cela compte : plus les données sont sensibles, plus le risque pour les personnes est jugé élevé, et c’est ce risque qui décide s’il faut les prévenir.
« Risque élevé » : ce que disent les cas types des autorités
Le texte ne dit pas à partir de quand un risque est « élevé ». Le Comité européen de la protection des données a publié en 2021 des cas types pour aider à en juger (lignes directrices 01/2021). Aucun ne ressemble exactement à celui de Maileva, mais deux en approchent.
- Un ordinateur portable volé, non protégé, contenant les noms, le sexe, les adresses et les dates de naissance de plus de 100 000 clients : le Comité juge le risque élevé, parce que ces données permettent d’usurper une identité, et demande de prévenir les personnes. Le fichier de Maileva ne contient pas de date de naissance, ce qui rend l’usurpation plus difficile : le cas ne tranche pas pour lui.
- Un registre volé dans un centre de soins pour addictions, avec l’identité et des données de santé des patients : le risque est élevé, parce que le secret médical est rompu. Le fichier de Maileva ne contient pas de données médicales ; il peut révéler qu’une personne est soignée quelque part, ce que Foch juge « sensible ».
Pour un bailleur, un hôpital ou un laboratoire, la question n’est donc pas réglée d’avance. Elle dépend de ce que le lien avec cet expéditeur révèle, et de ce qui a pu être lu.
03 Ce qui a été pris : un nom et une adresse pour tous, reliés à l’expéditeur, et parfois le contenu
Pour les 22 millions de personnes, Maileva reconnaît le vol du prénom, du nom et de l’adresse. Mais la base atteinte servait à suivre les courriers : elle reliait chaque envoi à celui qui l’expédiait, sur jusqu’à dix ans. Pour les relances d’un hôpital, le contenu des lettres a pu être consulté. Ce que l’intrus pouvait atteindre au-delà de cette base n’est pas établi. Enfin, selon la fiche interne, une autre partie du système, la facturation, a été touchée.
Les 22 millions : des destinataires, pas des clients
Les personnes touchées ne sont pas des clients de Maileva : la direction de Maileva le dit elle-même, ce sont des « destinataires des entreprises clientes » (AFP). Un locataire, un patient, un salarié suivi par la médecine du travail : chacun a reçu une lettre de son bailleur, de son hôpital ou de son employeur, sans savoir le plus souvent qu’une autre entreprise l’avait imprimée. Ceux qui ont choisi Maileva sont les « plusieurs milliers » d’entreprises clientes (Cyberattaque.org).
Le chiffre de 22 millions est lui-même un calcul : selon la fiche, 39 millions de références de courriers ramenées à 22 millions de personnes « après une analyse visant à éliminer les envois multiples vers les mêmes destinataires » (FrenchBreaches). La méthode, qui fait le chiffre, n’est pas connue.
« Près d’un tiers de la population » : un ordre de grandeur, pas un habitant sur trois
Cyberattaque.org parle d’« un volume équivalent à près d’un tiers de la population française » (Cyberattaque.org). 22 millions rapportés aux 69,1 millions d’habitants que l’Insee compte au 1er janvier 2026 (Insee) donnent 31,8 % : comme ordre de grandeur, c’est juste.
Mais ce rapport ne dit pas qu’un habitant sur trois est dans le fichier. Le fichier accumule des destinataires sur jusqu’à dix ans ; la population est comptée à un jour donné. Le fichier peut donc compter des personnes mortes depuis, des personnes qui ont déménagé et figurent à deux adresses, des destinataires vivant hors de France, des contacts d’entreprises. Ces écarts gonflent tous le fichier ; un seul joue en sens inverse, quand deux personnes du même nom à la même adresse ont été fondues en une.
Deux de ces écarts se mesurent à peu près.
- Les morts. L’Insee a compté 6,36 millions de décès en France de 2016 à 2025 (Insee) : c’est un plafond. Si toute la base remontait à dix ans, ce qui n’est vrai que pour certains contrats, et touchait les défunts dans la même proportion que la population, elle en compterait environ 2 millions, 9 % du fichier.
- Les déménagements. Chaque année, 9 à 11 % des habitants changent de logement (Insee). Un doublon n’apparaît que si la personne a reçu des courriers à ses deux adresses : peut-être quelques millions sur dix ans, sans mesure.
Combien des 22 millions sont des habitants actuels distincts, on ne le sait pas ; les écarts qu’on peut estimer vont tous dans le sens d’une part plus faible.
Trois couches de données, du plus sûr au moins sûr
La plateforme garde trois sortes de données : une base de suivi, qui dit qui a envoyé quel courrier à qui et quand ; les courriers eux-mêmes, au moment où ils passent par la plateforme ; et les archives de documents, que certains clients paient pour garder. Ce qui a été pris dans chacune n’est pas connu avec la même certitude.
- L’identité et l’adresse de tous : reconnues. Maileva reconnaît le vol du prénom, du nom et de l’adresse postale, qu’elle appelle « données d’identification » (Cyberattaque.org). La fiche, selon FrenchBreaches, y ajoute le genre, comme l’avis de la Santé au travail en Cornouaille (« civilité/genre »).
- Le lien avec l’expéditeur : confirmé par la fiche. La base de suivi rangeait chaque courrier avec le compte qui l’avait envoyé et le nom du fichier, sur jusqu’à dix ans, selon la fiche et l’avis du service de Quimper. Ce lien dit à qui une personne a affaire : un bailleur social, un hôpital, un laboratoire, un créancier. Le service de Quimper écrit que les noms de ses fichiers « peuvent être susceptibles de révéler, directement ou indirectement, des informations relatives à la situation de santé ou au suivi professionnel » (Santé au travail en Cornouaille). Tout expéditeur ne révèle pas autant : personne ne sait, publiquement, quelle part des 22 millions est liée à un expéditeur de santé ou à un créancier. Les expéditeurs, eux, ont perdu le nom de leur compte, leur identifiant et leur adresse électronique.
- Le contenu des courriers : possible pour un hôpital, ni établi ni exclu pour les archives (section suivante).
Le contenu : des relances de septembre ont pu être consultées, les archives restent une question
L’hôpital Foch envoie ses relances de paiement par la société Kiwee, « qui les fait imprimer et poster par la société Maileva ». Le 28 octobre, il a appris que le contenu de ces relances avait pu être consulté : pour celles reçues entre le 9 et le 23 septembre, le numéro de facture, la date des soins et le montant à payer. « Ces courriers ne mentionnent ni la nature de vos soins, ni vos coordonnées bancaires. Ils indiquent toutefois que vous avez reçu des soins à l’Hôpital Foch : c’est une information sensible », écrit l’hôpital à ses patients (hôpital Foch). Cette période est exactement celle de l’intrusion selon la fiche, des premières activités suspectes à l’arrêt de la plateforme. Le 5 octobre, la fiche ne confirmait encore aucun accès au contenu.
Pour les courriers plus anciens, les clients ne disent pas la même chose. Flandre Opale Habitat écrit que l’incident « pourrait avoir entraîné un accès non autorisé à des données personnelles contenues dans des courriers envoyés au cours des 10 dernières années », ce qui « ne signifie pas que vos données ont nécessairement été consultées » (Flandre Opale Habitat). La Santé au travail en Cornouaille dit au contraire ne disposer d’aucun élément permettant d’établir que le contenu de ses documents ait été consulté ou extrait.
L’accès aux documents anciens n’est donc ni établi ni exclu : le bailleur le juge possible, aucune autre source ne le dit, et ni Maileva ni la CNIL n’ont dit si les archives étaient joignables depuis le système atteint.
« Seuls le prénom, le nom et l’adresse » : vrai pour le socle, pas pour tout l’incident
La déclaration transmise par La Poste à l’AFP présente les données exposées comme « le prénom, le nom et l’adresse postale ». C’est exact pour ce que les 22 millions ont en commun. C’est incomplet pour l’incident : la fiche ajoute le genre, le lien avec l’expéditeur, les données des expéditeurs et les noms de fichiers ; Foch fait état d’un accès possible au contenu de ses relances ; Flandre Opale Habitat le juge possible pour les siennes ; et la facturation de Maileva a été touchée elle aussi, selon la fiche.
« Coordonnées bancaires non concernées » : vrai pour les destinataires, pas pour les entreprises clientes
Maileva affirme que « les coordonnées bancaires ne sont pas concernées » (AFP) ; franceinfo le reprend : « aucune coordonnée bancaire n’a été volée » (franceinfo). La fiche du 5 octobre décrit pourtant, selon FrenchBreaches, une seconde fuite, dans le logiciel qui sert à Maileva à facturer ses clients, avec l’identité des contacts de facturation, le montant des factures et les IBAN des entreprises clientes, « et non les destinataires finaux des courriers » (FrenchBreaches).
Les deux affirmations ne portent pas sur les mêmes personnes : pas de contradiction établie. La phrase de Maileva est exacte pour les destinataires, incomplète pour l’incident, dont la déclaration du 14 novembre ne mentionne pas cette seconde fuite. Et l’IBAN d’un artisan client est celui d’une personne ; leur nombre n’est pas connu.
04 Ce que le fichier permet : de faux courriers crédibles, sans fraude connue à ce jour
Un fichier de noms et d’adresses reliés à un bailleur, un hôpital ou un créancier permet d’écrire aux gens au nom de ceux-ci. C’est le risque que décrivent les experts et les clients. Un autre risque tient au premier but de l’intrus : envoyer de vrais courriers par la plateforme, au nom de vrais expéditeurs.
La fausse relance, le faux RIB
L’hôpital Foch l’écrit à ses patients : des fraudeurs pourraient se faire passer pour lui, pour Kiwee, pour l’Assurance maladie ou pour une mutuelle, « par exemple avec une fausse relance ou une demande de paiement sur un autre compte » (hôpital Foch). Benoît Grünemwald, de l’éditeur de logiciels de sécurité Eset, décrit le procédé : faire croire qu’une facture n’a pas été payée, et joindre à la relance un relevé d’identité bancaire « qui n’est pas celui du créancier mais celui du cybercriminel » (franceinfo). Antoine Hautin, de l’entreprise de cybersécurité Almond, ajoute le croisement avec d’autres fuites, qui permet d’« alimenter en continu une sorte de fiche sur chaque citoyen » (franceinfo).
Pour les entreprises clientes, la fiche appelle, selon FrenchBreaches, à la vigilance face à l’hameçonnage et aux fraudes visant les dirigeants ou les directions financières.
Ce sont des risques décrits, pas des fraudes constatées : aucune fraude rattachée à cette fuite n’a été trouvée.
Un faux courrier envoyé par la vraie plateforme ?
Le message du 24 septembre décrivait un autre danger : un intrus qui prend la main sur le compte d’un expéditeur peut faire imprimer et poster des lettres sous son nom, avec ses en-têtes, à ses vrais destinataires. Un tel courrier arrive par La Poste et ne se distingue pas d’un vrai.
Selon l’entreprise, Maileva a bloqué les comptes visés, puis arrêté toute la plateforme. Après l’incident, elle a renouvelé « certaines clés et informations d’accès » et renforcé sa surveillance, selon l’avis de la Santé au travail en Cornouaille. Le 30 septembre, Solutions numériques relevait qu’on ne savait « toujours pas si des courriers frauduleux ont réellement été envoyés » ; aucune source trouvée depuis ne dit qu’il en soit parti un.
Une parade depuis octobre 2025 : la vérification du nom du bénéficiaire
Contre le faux RIB, une protection existe depuis le 9 octobre 2025. En application d’un règlement européen de 2024, la banque de celui qui paie vérifie, pour chaque virement en euros, que le nom du bénéficiaire saisi correspond au titulaire du compte (Institut national de la consommation). Un locataire qui saisit le nom de son bailleur avec l’IBAN d’un fraudeur reçoit donc une alerte. Elle ne protège pas celui qui passe outre, ni contre un appel ou un SMS piégé.
Un nom et une adresse justifient-ils l’alarme ? Ce qui relativise, ce qui aggrave
Des noms et des adresses valent-ils l’émotion soulevée par une cyberattaque que l’AFP présente comme « l’une des plus importantes commises en France » ? Les faits répondent dans les deux sens.
Ce qui relativise. Pour la grande majorité des 22 millions, le vol reconnu se limite au prénom, au nom et à l’adresse, auxquels la fiche ajoute le genre. C’est bien moins que dans d’autres fuites massives récentes. Chez Viamedis et Almerys, deux gestionnaires du tiers payant des mutuelles, en 2024, plus de 33 millions de personnes avaient perdu leur état civil, leur date de naissance et leur numéro de sécurité sociale (CNIL). Chez Free et Free Mobile, la même année, l’intrus avait atteint les données de 24 millions de contrats d’abonnés, dont des IBAN (CNIL). Ici, ni numéro de sécurité sociale, ni mot de passe, ni coordonnées bancaires des destinataires.
Une partie des noms et adresses circulait déjà : la fuite de France Travail comprenait les « adresses e-mail et postales » de 36,8 millions de personnes (Siècle digital). Quelle part des 22 millions était déjà exposée, on ne peut pas le dire.
Ce qui aggrave. Le fichier n’est pas un annuaire : il dit qui écrivait à qui, donc qui doit de l’argent à quel créancier, qui est soigné dans quel hôpital, qui est locataire d’un logement social. Pour certains, il contient des numéros de facture et des montants qui rendent une fausse relance crédible. Il remonte jusqu’à dix ans. La part des 22 millions concernée par ces données de contexte n’est pas connue : c’est l’information qui manque pour trancher.
Que faire si l’on pense être concerné
La CNIL ne peut pas dire si l’on figure dans le fichier ; elle conseille d’interroger l’organisme concerné (CNIL). Le RGPD permet de demander à son bailleur, à son hôpital ou à son employeur à qui il transmet ses données (article 15), donc s’il passe par Maileva.
Pour se protéger : se méfier de toute relance inattendue, même reçue par la poste, et rappeler l’organisme par ses canaux habituels.
05 Prévenir les 22 millions revient à chacun des milliers de clients, et personne ne sait combien l’ont été
Appliquées à Maileva, ces règles donnent une réponse claire : prévenir les destinataires revient à chaque organisation cliente, pour ses propres destinataires, si elle juge le risque élevé. Maileva le dit elle-même. Pour les contacts de facturation de ses clients, en revanche, c’est à Maileva de juger. Ce qu’on ne sait pas, c’est combien de personnes ont été prévenues, et quand Maileva a su que des données étaient en cause.
La chaîne réelle : l’exemple de l’hôpital Foch
Les conditions générales de Maileva, dans leur version de 2025 annexée à un contrat public, appliquent le schéma du RGPD : « Le Client demeure le Responsable du traitement des Données à caractère personnel […], MAILEVA n’agissant qu’en qualité de Sous-traitant ». En cas de fuite, Maileva doit le prévenir « dans les meilleurs délais » et « coopérer pour permettre au Client de notifier » l’autorité (conditions générales de Maileva). Dans sa réponse écrite de novembre, Maileva en tire la conséquence : informer les personnes concernées revient, écrit-elle, aux organisations clientes (Cyberattaque.org).
Pour les patients de Foch, la chaîne compte trois maillons : l’hôpital, responsable, qui a notifié la CNIL et prévenu ses patients ; Kiwee, sous-traitante ; Maileva, sous-traitante de Kiwee.
Pour les patients de l’hôpital Foch, trois maillons et un seul qui doit les prévenir
Maileva, sous-traitante et aussi responsable
Le courriel de Maileva à ses clients dit qu’elle a notifié la CNIL « en qualité de responsable de traitement » (capture de Bonjour la fuite) ; la fiche, selon FrenchBreaches, parle d’une notification « pour les traitements dont elle est responsable ». Les deux se concilient avec le double rôle décrit par la CNIL : Maileva serait responsable pour ses propres traitements, les comptes des expéditeurs et la facturation, et sous-traitante pour les destinataires. C’est la lecture la plus cohérente avec les textes ; Maileva ne l’a pas formulée ainsi.
Cette lecture a une conséquence. Pour les personnes dont la facturation contenait les données (les contacts chargés de payer les factures, et les artisans ou indépendants dont l’IBAN est celui d’une personne), il reviendrait à Maileva elle-même de juger si le risque est élevé et, si oui, de les prévenir. La fiche a été communiquée aux clients, selon FrenchBreaches ; aucune source ne dit si ces personnes ont reçu une information à leur nom.
| Personnes touchées | Rôle de Maileva | Qui prévient la CNIL | Qui prévient les personnes, si le risque est élevé | Ce que l’on sait |
|---|---|---|---|---|
| 22 millions de destinataires des courriers | sous-traitante | chaque client | chaque client | six clients ont publié un avis |
| Contacts de facturation des clients, IBAN d’artisans | responsable, selon la lecture des textes | Maileva | Maileva | notification du 23 septembre ; rien sur l’information de ces personnes |
| Expéditeurs (comptes utilisateurs) | responsable, selon la lecture des textes | Maileva | Maileva | comptes visés bloqués ; rien sur une information individuelle |
Ce tableau suit la lecture des textes exposée plus haut, que Maileva n’a pas formulée ainsi.
Les 72 heures : une question, pas un verdict
Maileva a notifié la CNIL le 23 septembre à 18 h. Ce délai respecte-t-il les 72 heures ? Tout dépend du point de départ.
Compté depuis l’arrêt de la plateforme, le 23 septembre à 7 h, il est de onze heures. Compté depuis la détection du 16 septembre, que rapporte la fiche selon FrenchBreaches, il est d’environ sept jours. Mais le texte fait courir le délai du jour où l’on sait que des données personnelles sont touchées, pas du jour où l’on repère une activité suspecte. Or la fiche, telle que FrenchBreaches la cite, ne dit pas ce qui a été détecté le 16 : un comportement anormal, un accès à la base, ou des tentatives d’envoi de courriers. Et le message aux clients du 24 septembre ne parlait encore que de comptes visés pour envoyer des courriers, sans fuite de données.
La question se pose donc ainsi : à quelle date Maileva a-t-elle eu une certitude raisonnable que des données personnelles étaient compromises, et, si c’était plus de 72 heures avant le 23 septembre au soir, sa notification en a-t-elle donné les raisons ? Les documents publics ne permettent pas de répondre. Seule la CNIL, qui a la notification, le peut.
Pour les clients, le délai court de leur propre prise de connaissance. L’hôpital Foch a appris le 28 octobre, plus de cinq semaines après l’arrêt, que ses relances avaient pu être consultées. Les clients ont-ils connu assez tôt l’étendue réelle de la fuite pour juger le risque ? Les sources ne le disent pas.
Combien de personnes prévenues ? Personne ne le dit
Maileva assure que « toutes les organisations concernées ont été informées ». Sa réponse ne contient, relève Cyberattaque.org, « aucun bilan consolidé des notifications individuelles ». Six organisations ont publié un avis connu, sur « plusieurs milliers » ; aucun des clients publics nommés par les marchés publics. Une lettre individuelle, il est vrai, ne laisse pas de trace publique.
Chaque client juge seul si le risque est « élevé », selon « la sensibilité des données divulguées », comme la CNIL l’a rappelé à Maileva. Un hôpital dont les relances ont pu être consultées a prévenu ; un expéditeur dont seuls les noms et adresses sont en cause peut estimer, dans le cadre du texte, que le risque n’est pas élevé. Une partie des 22 millions ne sera donc peut-être jamais prévenue, sauf si la CNIL l’exige.
Un précédent : en 2024, la CNIL avait rappelé elle-même qui devait prévenir
Dans l’affaire Viamedis et Almerys, des prestataires communs à de nombreuses complémentaires santé, la CNIL avait publié elle-même un communiqué, le 7 février 2024, rappelant qu’il « appartient à chacune des complémentaires santé » d’informer « individuellement et directement l’ensemble des personnes concernées » (CNIL). Pour Maileva, la CNIL n’a rien publié de tel.
06 Pourquoi le groupe n’a confirmé le total que le 14 novembre : ni Maileva ni ses clients n’étaient tenus de l’annoncer
Le chiffre de 22 millions a paru dès le 9 octobre sur un site spécialisé, plus d’un mois avant que le groupe La Poste le confirme. Les règles de protection des données expliquent ce décalage sans qu’il faille supposer une dissimulation : elles n’obligeaient ni Maileva ni ses clients à annoncer le total. Reste une question sans réponse : La Poste, qui emprunte sur les marchés financiers, devait-elle rendre l’incident public pour les investisseurs ?
Des sites spécialisés en avance sur le groupe
FrenchBreaches publie le chiffre le 9 octobre, d’après la fiche interne. Cyberattaque.org publie le 13 novembre la confirmation écrite de Maileva, obtenue « après plusieurs semaines d’investigations », en réponse à ses questions. La déclaration à l’AFP suit le 14 ; l’AFP ne dit pas si elle l’avait demandée.
Ce que les règles imposaient, et ce qu’elles n’imposaient pas
Maileva, sous-traitante pour les destinataires, devait prévenir ses clients, et la CNIL l’a été. Chaque client devait juger le risque et ne prévenir que ses propres destinataires : aucun ne connaissait le total. La « communication publique » du RGPD est un repli du responsable du traitement qui ne peut pas prévenir chacun, pas une obligation du sous-traitant. Aucun texte de protection des données n’obligeait donc quiconque à annoncer au public le total.
La Poste et les marchés financiers : une question ouverte
La Poste emprunte en émettant des obligations, des titres de dette que des investisseurs achètent et revendent à la Bourse de Paris, sous le contrôle de l’Autorité des marchés financiers (AMF). Pour que ces investisseurs achètent et vendent en connaissant les mêmes faits, le règlement européen sur les abus de marché oblige l’émetteur à rendre publique « dès que possible » toute information précise et non publique qui « serait susceptible d’influencer de façon sensible le cours » de ces titres (règlement 596/2014, articles 7 et 17). Une fuite de données chez une filiale de cette taille pouvait-elle peser sur le prix des obligations de La Poste ? C’est à l’émetteur d’en juger. Aucune information de La Poste aux marchés sur Maileva n’a été trouvée, et rien ne permet de dire qu’une obligation a été méconnue.
07 Une fuite si grosse : une base commune à des milliers de clients, sur jusqu’à dix ans
Pourquoi tant de personnes d’un coup ? La taille du fichier tient à deux choses : une seule base réunissait les destinataires de milliers de clients, et elle gardait des envois jusqu’à dix ans. Cette durée n’est pas imposée par la loi, qui demande de garder un an la preuve d’un recommandé électronique : elle correspond aux options d’archivage que Maileva vend. Mais on ne sait pas si ces années anciennes devaient se trouver dans le système atteint, ni donc si la fuite aurait pu être plus petite.
Une seule base pour des milliers de clients
Le premier facteur de taille est la mise en commun. Chaque client a ses propres destinataires, mais tous passaient par la même plateforme, et leurs envois étaient suivis dans une seule base. Une seule intrusion dans cette base atteignait donc à la fois les locataires d’un bailleur, les patients d’un hôpital et les salariés d’une entreprise, soit les destinataires de plusieurs milliers de clients. L’affaire Viamedis et Almerys, plus de 33 millions de personnes chez deux prestataires communs aux mutuelles, l’avait déjà montré.
Dix ans d’historique : un choix de contrat, pas une obligation de la loi
Le second facteur est la durée : des envois pouvant remonter jusqu’à dix ans « selon les contrats souscrits », d’après la fiche. Sans ces années anciennes, le fichier serait plus petit ; de combien, personne ne le publie.
Pourquoi garder si longtemps ? Pour permettre à un expéditeur de prouver, en cas de litige, qu’il a envoyé une lettre et qu’elle a été reçue. Pour la lettre recommandée électronique, la loi fixe un minimum : le prestataire garde les preuves de réception ou de refus « pour une durée qui ne peut être inférieure à un an » (décret du 9 mai 2018). Au-delà, c’est le contrat qui décide. Les conditions générales de Maileva de 2025 gardent dix ans les données d’envoi et de réception de la lettre recommandée électronique ; l’archivage des documents, en option, dure de un à onze ans au choix du client (conditions générales de Maileva). L’aide en ligne de La Poste propose d’archiver ses envois « pendant 1, 3, 6 ou 10 ans » (La Poste).
Mais rien ne dit que la base de suivi atteinte soit ces archives de preuve. Elle pourrait faire partie du système en service, celui que les logiciels de la plateforme consultent chaque jour, et garder l’historique de tous les envois. La différence compte : une archive mise à part, hors du système en service, n’est pas forcément joignable par un intrus qui entre dans ce système. La politique de confidentialité de Maileva ne donne aucune durée de conservation pour les destinataires des courriers (Maileva), et les conditions générales en vigueur en 2026 n’ont pas été trouvées. Aucun document lu ne fixe la durée de l’historique de suivi.
Le RGPD pose le principe : les données ne se gardent pas plus longtemps que nécessaire au regard de ce à quoi elles servent (article 5). La CNIL recommande de l’appliquer « de façon stricte », « par un mécanisme d’archivage ou de purge automatique » (CNIL), et a sanctionné Free Mobile notamment pour avoir gardé des données d’anciens abonnés (CNIL). La question, pour Maileva : les données de suivi de dix ans étaient-elles dans le « système d’information de production » atteint, selon la fiche, ou dans un archivage séparé ? Personne n’a répondu publiquement.
La taille était-elle évitable ? Les documents publics ne permettent pas de le dire : on ignore quelles séparations entre clients et quelles purges Maileva appliquait. Une seule chose est sûre : des envois qui n’auraient pas été gardés, ou pas dans le système atteint, n’auraient pas pu être pris.
08 Qui contrôle et qui répare : la CNIL, le juge, et bientôt l’ANSSI
La CNIL contrôle Maileva et ses clients et peut sanctionner une sécurité insuffisante, non le fait d’avoir été attaqué ; le parquet poursuit l’intrus ; le juge peut indemniser un préjudice prouvé. La loi qui doit transposer la directive européenne NIS 2, dont le vote est prévu le 17 novembre, ajouterait l’ANSSI, l’agence de cybersécurité, sans changer l’information des personnes.
La CNIL, et pour la santé une alerte de plus
La CNIL peut sanctionner jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour un manquement à la sécurité, à la notification ou aux règles de sous-traitance, et jusqu’à 20 millions ou 4 % pour un manquement aux principes, dont la limitation de la durée de conservation (RGPD, article 83). Aucune procédure de la CNIL visant Maileva n’est publique.
Pour les clients de santé, une obligation de plus. Le Code de la santé publique oblige les établissements de santé et les laboratoires à signaler « sans délai » les incidents graves de sécurité de leurs systèmes d’information (article L. 1111-8-2). Le signalement va à un groupement public qui prévient l’agence régionale de santé, pour les incidents qui touchent la confidentialité des données de santé (articles D. 1111-16-2 à D. 1111-16-4). Mais le texte vise un incident survenu « au sein d’un établissement » : un incident chez le sous-traitant d’un sous-traitant y entre-t-il ? Il ne le dit pas.
Hôpitaux et laboratoires : la question de l’hébergement des données de santé
En France, toute entreprise qui héberge des données de santé « pour le compte » de ceux qui les produisent, archivage compris, doit être certifiée « hébergeur de données de santé » (Code de la santé publique, article L. 1111-8). Docaposte l’est (Docaposte). Les conditions générales de Maileva disent au contraire : « Le Service d’archivage électronique de MAILEVA n’est pas certifié Hébergeur de Données de Santé (HDS) et n’est pas autorisé à héberger des Données de santé ». Des relances d’hôpital et des courriers de médecine du travail passaient pourtant par la plateforme.
Cela n’établit aucun manquement : la clause vise l’archivage, non l’impression et l’envoi, et le code ne dit pas si imprimer et poster une relance revient à « héberger » une donnée de santé. Aucune autorité n’a tranché la question pour ce cas.
Ce que la CNIL a sanctionné ailleurs : des mesures, pas des attaques
La question peut se poser : une entreprise victime d’un pirate est-elle fautive ? Le droit ne fait pas de l’attaque une faute, mais il oblige à des mesures de sécurité « appropriées » au risque (article 32). Trois décisions récentes montrent ce que la CNIL reproche :
- Free Mobile et Free, 27 et 15 millions d’euros, le 13 janvier 2026, après l’intrusion de 2024 : un accès à distance trop peu protégé, une détection des comportements anormaux inefficace, une information des personnes incomplète, des données d’anciens abonnés gardées trop longtemps (CNIL) ;
- France Travail, 5 millions d’euros en janvier 2026, pour 36,8 millions de personnes : jusqu’à 50 essais de mot de passe autorisés, des droits d’accès trop larges, une surveillance insuffisante (Siècle digital) ;
- Mobius Solutions, un million d’euros, le 11 décembre 2025 : un sous-traitant de Deezer, sanctionné en son nom propre, notamment pour avoir gardé une copie des données de plus de 46 millions d’utilisateurs après la fin du contrat (CNIL).
Ces décisions sanctionnent l’insuffisance des protections ou une conservation excessive, pas l’attaque, et un sous-traitant peut être sanctionné lui-même. Elles ne disent rien de Maileva : c’est à la CNIL de dire si ses mesures suffisaient.
Être indemnisé : possible, à condition de prouver un préjudice
Toute personne qui a subi « un dommage matériel ou moral du fait d’une violation » du RGPD peut en demander réparation au responsable du traitement ou au sous-traitant (article 82). C’est au juge d’en décider : « une violation de données ne donne pas automatiquement droit à une indemnisation », précise la CNIL, et il faut prouver un préjudice. Depuis une loi du 30 avril 2025, une action de groupe peut viser la réparation des préjudices (CNIL). Aucune décision française accordant une indemnisation collective après une fuite massive n’a été trouvée, ni aucune action annoncée pour Maileva.
La directive NIS 2 et la loi Résilience
La directive européenne NIS 2, de 2022, impose aux entreprises de secteurs jugés vitaux des mesures de cybersécurité et le signalement de leurs incidents graves à l’autorité de cybersécurité, en France l’ANSSI, sous peine de sanctions. La directive n’est pas encore transposée : « Tant que la loi n’est pas promulguée, les obligations issues de NIS 2 ne s’appliquent pas en droit français », et la Commission européenne poursuit la France pour ce retard (Leto).
Le projet de loi dit « Résilience », adopté par le Sénat le 12 mars 2025, a fini son examen à l’Assemblée le 10 novembre 2026 ; le vote solennel est fixé au 17 novembre ; ensuite, sept députés et sept sénateurs devront s’accorder sur un texte commun, en commission mixte paritaire (Leto). Il prévoit une première alerte à l’ANSSI sous 24 heures, une notification détaillée sous 72 heures, et des amendes jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités dites « essentielles », les plus surveillées ; les autres, dites « importantes », encourent moins (Siècle digital).
Ce qui changerait, en principe : une notification à l’ANSSI en plus de la CNIL, et des obligations de sécurité opposables, avec des sanctions propres. La directive demande aussi de prévenir les clients du service d’un incident important qui peut nuire au service qu’ils reçoivent (directive 2022/2555, article 23). Ce qui ne changerait pas : l’information des 22 millions de destinataires, qui reste régie par le RGPD.
Maileva entrerait-elle dans le champ ? Par sa taille, probablement ; par son secteur, on ne sait pas
La directive fixe deux conditions (directive 2022/2555) : être au moins une entreprise moyenne, et travailler dans l’un des secteurs qu’elle énumère. Maileva remplirait probablement la première ; la seconde n’est pas établie.
| Condition | Ce que dit la directive | Ce que l’on sait de Maileva | Conclusion |
|---|---|---|---|
| Taille | au moins une entreprise moyenne ; une entreprise contrôlée à 25 % ou plus par des organismes publics n’est jamais une PME | 62,6 millions d’euros de chiffre d’affaires en 2024, plus que le plafond de 50 millions ; groupe au capital entièrement public | seuil franchi, selon cette lecture des textes, sauf si la loi française permet de ne compter que la filiale |
| Secteur | « services postaux et d’expédition », ou services de confiance numérique | imprime, met sous pli et remet le courrier à La Poste | non établi : dépend de la façon dont l’ANSSI qualifiera l’activité |
La taille. Une PME fait au plus 50 millions d’euros de chiffre d’affaires (ou 43 millions de bilan), et une entreprise contrôlée à 25 % ou plus par des organismes publics n’en est jamais une, selon la recommandation européenne qui les définit (recommandation 2003/361). Maileva a déclaré 62,6 millions d’euros de chiffre d’affaires en 2024 (registre des entreprises) et appartient à un groupe au capital entièrement public. L’ANSSI n’a pas fait cette lecture publiquement. La directive permet toutefois aux États de ne compter que la filiale, quand ses systèmes informatiques et ses services sont indépendants de ceux de son groupe. Selon le CyberCercle, association du secteur entendue par le Sénat en janvier 2025, le projet de loi français ne reprenait pas cette possibilité (CyberCercle) ; le texte final n’est pas connu.
Le secteur. La directive vise les « services postaux et d’expédition », c’est-à-dire les entreprises qui assurent au moins une étape de la chaîne postale (levée, tri, transport, distribution). Maileva imprime, met sous pli et remet le courrier à La Poste : on ne sait pas si cela compte comme une étape. Elle vise aussi, parmi les services numériques, les « prestataires de services de confiance », comme ceux qui délivrent des recommandés électroniques à valeur légale ; chez Maileva, ce service est assuré par une autre filiale du groupe, AR24, selon ses conditions générales. Classée dans le secteur postal, Maileva serait une entité « importante », aux amendes plus basses (7 millions d’euros ou 1,4 % du chiffre d’affaires).
NIS 2 « aurait été efficace » : un propos de seconde main, invérifiable pour ce cas
Selon le site d’un éditeur de logiciels de conformité, Leto, qui cite Silicon, le directeur général de l’ANSSI, Vincent Strubel, a affirmé que les mesures de NIS 2 « auraient été efficaces contre la majorité des vols de données constatés en France ces derniers mois » (Leto). Le propos n’a pas été retrouvé à sa source ; devant la commission de la défense, le 13 mai 2026, il n’affirmait pas cette efficacité (Assemblée nationale). Pour Maileva, il est invérifiable : ni la faille ni les mesures en place ne sont publiques, et l’on ne sait pas si Maileva entrerait dans le champ de la directive.
Bilan de l’enquête
Ce qui est établi. Maileva, filiale de Docaposte et du groupe La Poste, a subi en septembre 2026 une intrusion qui a conduit au vol, qu’elle reconnaît, du prénom, du nom et de l’adresse de 22 millions de destinataires des courriers de « plusieurs milliers » d’entreprises clientes. La base atteinte reliait ces destinataires à leurs expéditeurs et remontait jusqu’à dix ans selon les contrats, d’après une fiche interne que rapporte FrenchBreaches. Pour les relances de l’hôpital Foch, le contenu a pu être consulté. Le parquet de Paris enquête.
Ce que le droit répond. Prévenir les destinataires revient à chaque client, s’il juge le risque élevé ; pour ses propres données, dont la facturation, c’est à Maileva. Ni Maileva ni ses clients n’étaient tenus d’annoncer le total, que des sites spécialisés ont publié avant le groupe. La CNIL peut exiger l’information des personnes et sanctionner une sécurité insuffisante ; la loi Résilience ajouterait l’ANSSI.
Ce qui est discuté. « Près d’un tiers de la population » est un ordre de grandeur, pas un compte d’habitants ; « seuls le prénom, le nom et l’adresse » et « coordonnées bancaires non concernées » sont exacts pour les destinataires, incomplets pour l’incident, qui comprend, selon la fiche, une seconde fuite, dans la facturation, touchant les IBAN des entreprises clientes. Aucune fraude rattachée n’est connue.
Ce qui reste inconnu. Ce qui a été détecté le 16 septembre ; la faille ; si les archives de documents étaient joignables ; la part des 22 millions liée à un expéditeur sensible ; ce qui a été copié et lu ; pourquoi des envois de dix ans se trouvaient dans le système atteint ; combien de personnes ont été prévenues. La CNIL, qui a les notifications, ou l’entreprise pourraient le dire.
Panorama médiatique
Une dépêche, reprise partout, sur le chiffre et le mot « vol ». La presse générale tient presque entière dans la dépêche de l’AFP du 14 novembre à 22 h 46, reprise par Boursorama, La Libre et la plupart des titres du lendemain. Exacte et attributive, elle ne dit rien de la fuite de la facturation ni des dates de septembre et d’octobre. L’Express parle d’un « communiqué » de La Poste, que l’enquête n’a pas trouvé, et en cite le mot « exposition ».
Franceinfo, le plus complet, sur « des courriers ont pu être lus ». Le 15 novembre, franceinfo titre sur le cas de Foch, donne la saisine du parquet et la profondeur de dix ans, seul média généraliste à le faire (franceinfo).
L’angle des destinataires. JeChange et le blog de Stéphane Larue, le 15 novembre, insistent sur ces personnes qui n’avaient rien confié à Maileva (JeChange, Stéphane Larue).
Les sites spécialisés, de bout en bout. Cyberattaque.org a suivi l’affaire depuis le 24 septembre et obtenu les réponses de Maileva et de Kiwee.care ; FrenchBreaches est la seule source sur la fiche du 5 octobre. Fin septembre, Cyberattaque.org et Solutions numériques présentaient l’incident comme distinct d’une fuite de données classique, sur la foi du message de Maileva ; la suite l’a démenti, et Cyberattaque.org l’a rapporté. Son vocabulaire est plus fort, mais il distingue ce qui a été volé de ce qui a pu être lu.
Ce qui manque dans la presse générale. La fuite de la facturation, la chronologie de septembre, le double rôle de Maileva et le nombre de personnes prévenues.
Erreurs relevées dans le corpus. Cyberattaque.org titre sur « 22 millions de Français », alors que les sources parlent de 22 millions de personnes, dont ni la résidence ni la nationalité ne sont connues, et sur « Docaposte confirme », alors que la confirmation qu’il cite vient de Maileva. L’encadré de FrenchBreaches range « iban, montants des factures » parmi les données des 22 millions, ce que le corps de son article corrige : il s’agit des IBAN des entreprises clientes.

Sources et méthode
Sources principales. La déclaration de la direction de Maileva transmise par La Poste, connue par la dépêche de l’AFP du 14 novembre ; la réponse écrite de Maileva à Cyberattaque.org ; le courriel de Maileva à ses clients, capture publiée par Bonjour la fuite ; la fiche du délégué à la protection des données de Docaposte du 5 octobre, connue par FrenchBreaches ; le message aux clients du 24 septembre, copie archivée ; les déclarations de Docaposte à Solutions numériques ; les avis des clients, liés dans le texte, lus à leur source sauf ceux d’Izilo, d’Altéal et d’Inovie, connus par Cyberattaque.org et Fuites Infos.
Textes juridiques. RGPD, chapitres I, II, III, IV et VIII ; lignes directrices du Comité européen de la protection des données 9/2022 et 01/2021 ; arrêt OT de la Cour de justice ; conditions générales de Maileva (version de 2025, annexée à un contrat public) ; décret du 9 mai 2018 sur la lettre recommandée électronique ; Code pénal, article 323-1 ; Code de la santé publique, articles L. 1111-8, L. 1111-8-2 et D. 1111-16-2 à D. 1111-16-4 ; directive NIS 2 ; recommandation 2003/361 ; règlement sur les abus de marché.
Démarche. Les déclarations de l’entreprise ont été confrontées aux avis des clients et aux textes. Deux calculs sont de l’enquête : le rapport des 22 millions à la population (31,8 %) et la borne sur les personnes décédées depuis 2016. Le seuil de taille de NIS 2 est une lecture des textes, non une qualification par l’ANSSI. Les formules des lignes directrices européennes sont traduites de l’anglais.
Limites. La fiche de Docaposte du 5 octobre n’est pas publique : ce qu’elle contient (dates des 9, 16 et 17 septembre, faille applicative, 39 millions de références, genre des destinataires, violation de la facturation) n’est connu que par FrenchBreaches. L’authenticité du courriel aux clients publié par Bonjour la fuite n’a pas pu être vérifiée de façon indépendante. Aucun texte de La Poste elle-même n’a été trouvé. Les avis d’Izilo, d’Altéal et d’Inovie n’ont pas été lus à leur source ; l’article de Silicon du 8 octobre et le compte rendu de l’audition du 1er octobre n’ont pas été retrouvés. Les conditions générales de Maileva en vigueur en 2026 n’ont pas été trouvées, ni le texte final de la loi Résilience. Les forums où se revendent des données ne se consultent pas dans le cadre de Facta : l’absence de mise en vente repose sur les sites spécialisés qui les surveillent. Le contenu des notifications à la CNIL n’est pas public.